
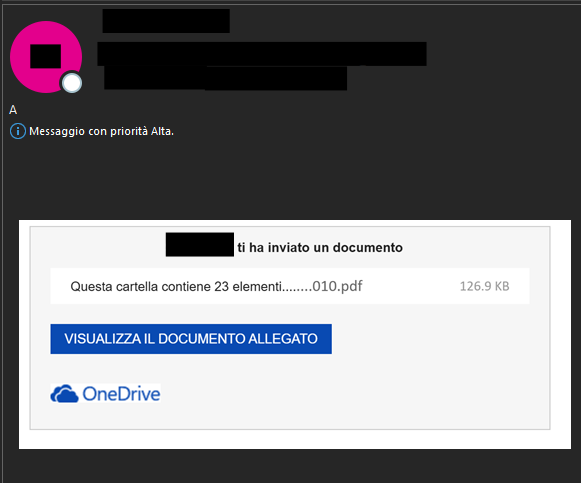
Caro Lettore e Cara Lettrice del Blog di T-Consulting, negli ultimi giorni abbiamo notato un aumento di email di phishing che hanno superato i filtri di sicurezza della posta elettronica. Chiedevano, con toni ordinari, di aprire un documento. Un solo link per email, nessun allegato.
Analizzandole in sandbox, un ambiente isolato in cui esaminare contenuti sospetti senza rischi per l'infrastruttura aziendale, abbiamo trovato qualcosa di più interessante di un semplice furto di password.
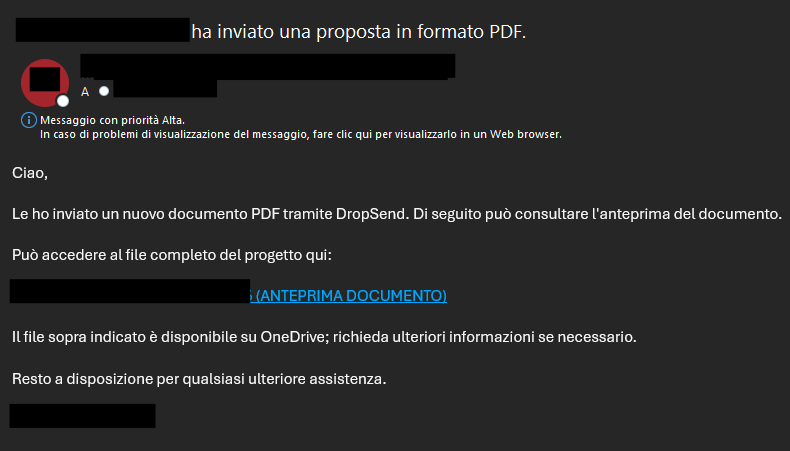
Le email condividevano lo stesso "trampolino" iniziale, una pagina intermedia utilizzata per indirizzare l'utente verso il contenuto malevolo, ma portavano a tre sistemi di furto diversi, con conseguenze potenzialmente sempre più gravi. Non tre attacchi scollegati: la stessa strategia, con tre motori intercambiabili.
Perché dovrebbe interessare a chi gestisce un'infrastruttura IT o i tenant Microsoft 365, ovvero gli ambienti cloud aziendali in cui vengono amministrati utenti, servizi e accessi?
-
Tutte e tre le varianti sono progettate per aggirare alcune forme di MFA (autenticazione a più fattori), che molte organizzazioni considerano ancora una protezione sufficiente.
-
Il filtro di posta non le ha fermate, e per una ragione strutturale, non per una semplice svista.
-
La terza variante può produrre un accesso che sopravvive al cambio password, quindi cambia anche il modo di rispondere a un incidente.
Di seguito le tre catene di attacco, stadio per stadio. Per ognuna trovate cosa vede la vittima e cosa succede davvero dietro le quinte, con estratti del codice JavaScript recuperato.
Tre concetti in breve
Il phishing classico ruba nome utente e password attraverso una pagina di accesso contraffatta. Con l'autenticazione a più fattori (MFA) attiva, quelle credenziali da sole non bastano: serve anche una seconda verifica dell'identità, ad esempio tramite un'app di autenticazione.
Gli attacchi moderni cercano quindi di superare questo ostacolo, non necessariamente violando l'MFA, ma sfruttando una sessione già autenticata o inducendo l'utente ad autorizzare un accesso.
-
AiTM (Adversary-in-the-Middle): l'attaccante si mette in mezzo tra la vittima e Microsoft, inoltrando in tempo reale ciò che l'utente digita. In questo modo può catturare il cookie di sessione, cioè l'informazione che permette al browser di mantenere l'accesso dopo l'autenticazione. Se riesce a riutilizzarlo, può entrare come se avesse superato lui stesso il secondo fattore.
-
Evilginx: uno strumento open source utilizzato per realizzare attacchi AiTM. Funziona da reverse proxy, un server intermedio che riceve e inoltra le comunicazioni tra utente e servizio. Mostra alla vittima le pagine autentiche di Microsoft, facendole però passare attraverso un dominio controllato dall'attaccante.
-
Device code: un flusso di login legittimo di Microsoft, pensato per dispositivi senza tastiera, come TV e stampanti. Il dispositivo mostra un codice, l'utente lo inserisce sul sito Microsoft e il dispositivo riceve un token di accesso, una credenziale digitale che autorizza l'utilizzo di determinati servizi. Se il "dispositivo" è controllato dall'attaccante, il token finisce a lui, anche se l'utente ha effettuato l'accesso sul sito ufficiale Microsoft.
I tre casi analizzati sfruttano questi meccanismi in modo differente: il primo punta al cookie di sessione, il secondo intercetta credenziali e autenticazione MFA in tempo reale, mentre il terzo sfrutta i token OAuth, utilizzati per autorizzare l'accesso alle risorse senza condividere direttamente la password.
Il punto in comune: come le email superano il gateway
Tutti e tre i casi entrano dalla stessa porta: un link apparentemente affidabile che punta a un servizio di hosting legittimo.
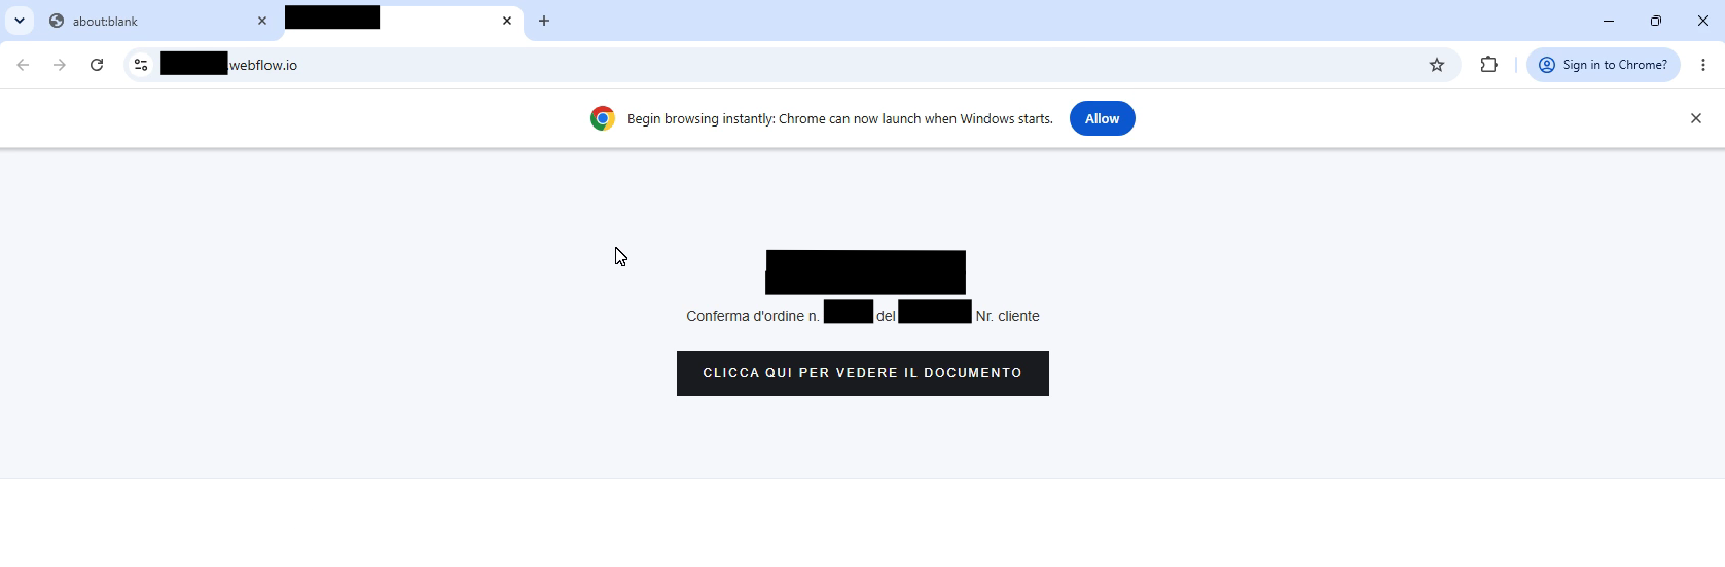
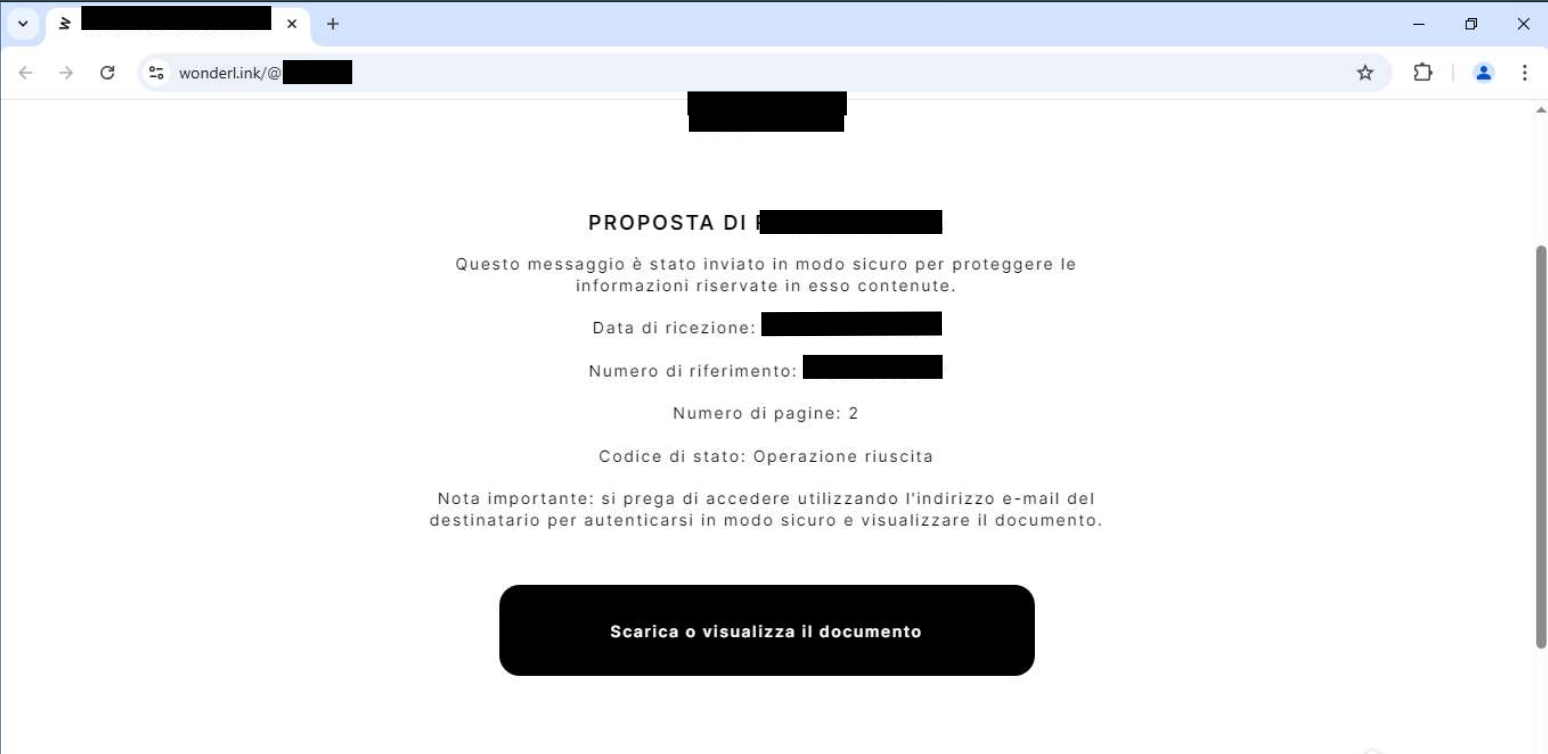
Cosa vede la vittima. Un'email credibile da un fornitore noto. Il link porta a una pagina ospitata su una piattaforma legittima: Webflow nei primi due casi, un profilo "link-in-bio" su Wonderlink nel terzo. La pagina mostra solo un pulsante, ad esempio "CLICCA QUI PER VEDERE IL DOCUMENTO".
Cosa succede sotto. Quando il gateway di posta, il sistema che analizza le email in ingresso alla ricerca di contenuti pericolosi, controlla il collegamento, trova un dominio appartenente a una piattaforma con buona reputazione.
Il contenuto malevolo arriva solo al secondo salto, dopo un clic umano. In questo modo, il collegamento presente nell'email è diverso da quello che conduce effettivamente all'attacco, rendendo più complesso il rilevamento da parte dei filtri automatici.
Per questo parliamo di "doppio link": il primo porta a una pagina apparentemente innocua, il secondo alla destinazione malevola.
La pagina intermedia è la parte riutilizzabile dell'attacco: cambia la piattaforma, ma la logica resta identica. È proprio dopo questo secondo passaggio che le tre catene di attacco prendono strade differenti.
Compila il form qui sotto per scaricare il Case Study completo sull'argomento:
